¶ Задание
8. На HQ-SRV настройте программное обеспечение fail2ban для защиты ssh:
- укажите порт ssh;
- при 3 неуспешных авторизациях адрес атакующего попадает в бан;
- бан производится на 1 минуту;
¶ Реализация
¶ Установка и настройка
Устанавливаем Fail2Ban
Запускаем и добавляем в автозагрузку
Не рекомендуется менять основной конфигурационный файл
/etc/fail2ban/jail.conf
Для установки собственных настроек необходимо создать файл с именем jail.local в директории /etc/fail2ban
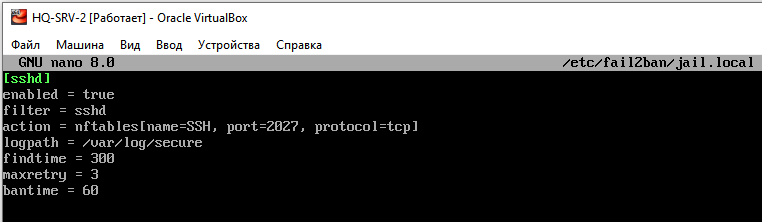
В jail.local прописываем следующие строки для настройки SSH
Если
SSHработаетна нестандартном порту, указываем номер порта вaction
где
[sshd]- название для правила
enabled=true- позволяет быстро включать (true) или отключать (false) правило;
filter=sshd- имя файла фильтра из filter.d без расширения
action=nftables[name=SSH, port=2026, protocol=tcp]- действие, совершаемое в случае срабатывания правила. В квадратных скобках указаны название для правила, сетевой порт и протокол для блокирования;
logpath=/var/log/auth.log- путь к логам
findtime=300- окно времени для подсчета попыток
maxretry=3- число неудачных попыток до бана
bantime=60- длительность блокировки; поддерживает суффиксы m/h/d
Перезагружаем fail2ban
¶ Проверка
Подключаемся по SSH с BR-SRV к HQ-SRV
Вводим 3 раза неправильно пароль при подключении к ssh
После этого пробуем подключиться еще раз, должно быть сообщение «Connection refused»
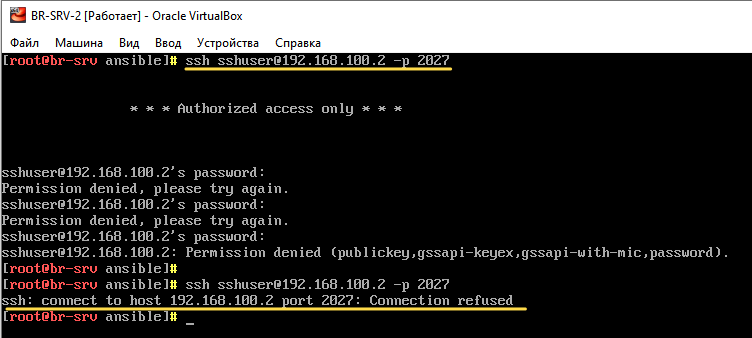
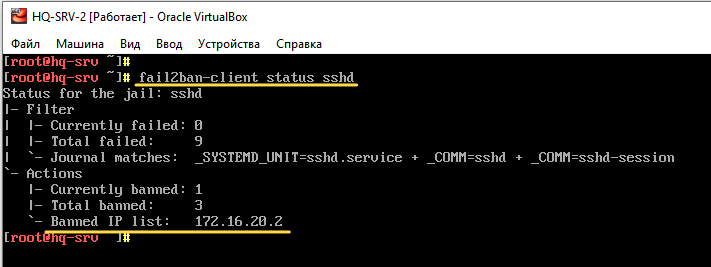
Fail2Banотработал