¶ Задание
7. Обеспечьте динамическую маршрутизацию на маршрутизаторах HQ-RTR и BR-RTR и межсетевом экране BR-FW:
- сети одного офиса должны быть доступны из другого офиса и наоборот:
- разрешите выбранный протокол только на интерфейсах туннеля на HQ-RTR и BR-RTR, на BR-FW используйте в OSPF только интерфейс в строну BR-RTR;
- используйте OSPF для маршрутизации;
- используйте аутентификацию в OSPF на маршрутизаторах HQ-RTR и BR-RTR;
- в качестве пароля используйте P@ssw0rd;
- пароль должен передаваться с использованием хешированного ключа MD5;
- сведения о настройке и защите протокола занесите в отчёт;
¶ Реализация
Произведём настройку
OSPFчерезGREтуннель между HQ-RTR и BR-RTR.
Для настройкиOSPFиспользуется пакетfrr, реализующий на устройстве динамическую маршрутизацию.
¶ 7.1 Настройка протокола OSPF на HQ-RTR
Устанавливаем пакет frr
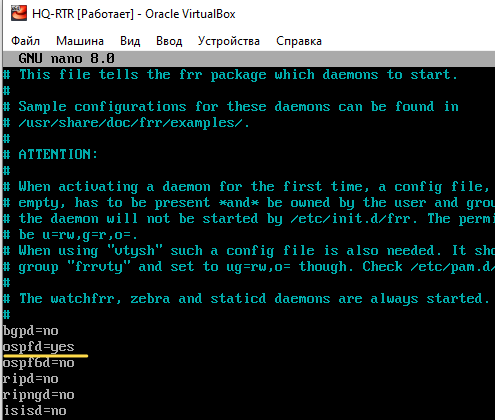
Для настройки внутренней динамической маршрутизации для IPv4 используем протокол OSPFv2. Для настройки OSPF необходимо включить соответствующий демон в конфигурации /etc/frr/daemons
В конфигурационном файле /etc/frr/daemons необходимо активировать выбранный протокол для дальнейшей реализации его настройки:
Включаем и добавляем в автозагрузку службу frr
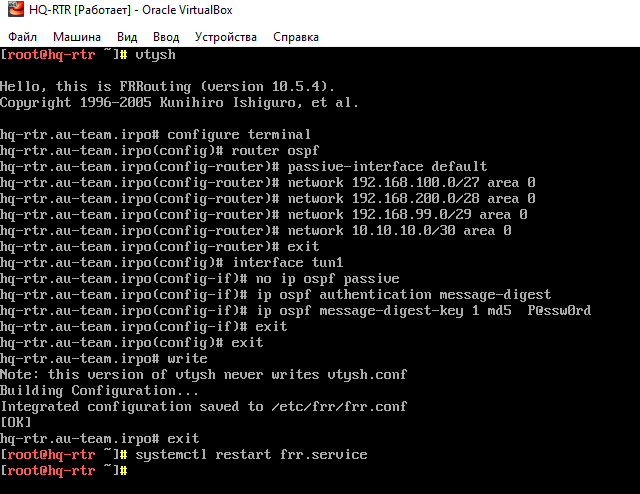
Переходим в интерфейс управление симуляцией FRR при помощи vtysh (аналог cisco)
Входим в режим глобальной конфигурации
Переходим в режим конфигурации OSPFv2
Переводим все интерфейсы в пассивный режим
Объявляем локальную сети офиса HQ (сеть VLAN100, VLAN200, VLAN999) и сеть (GRE-туннеля)
Выходим из режима конфигурации OSPFv2
Переходим в режим конфигурирования интерфейса tun1
Переводим интерфейс tun1 в активный режим. Разрешаем выбранный протокол только на интерфейсах ip туннеля
Включаем аутентификацию с использованием хешированного ключа md5 с паролемP@ssw0rd
Выходим из режима конфигурации tun1 и режима глобальной конфигурации
Сохраняем текущую конфигурацию
Выходим из vtysh
Перезапускаем frr
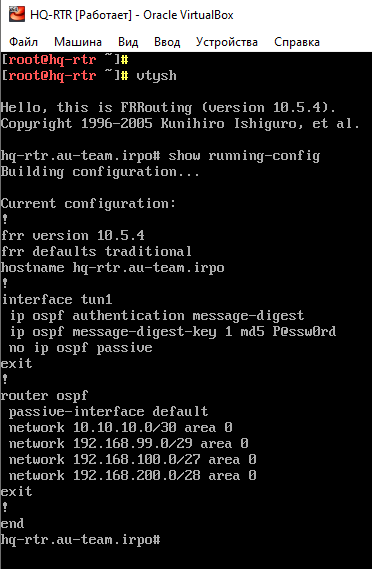
Настройки OSPFv2 на HQ-RTR
Посмотреть текущую конфигурацию можно с помощью следующих команд
¶ 7.2 Настройка протокола OSPF на BR-RTR
Настройки
OSPFv2на BR-RTR производится аналогично HQ-RTR.
Устанавливаем пакет frr
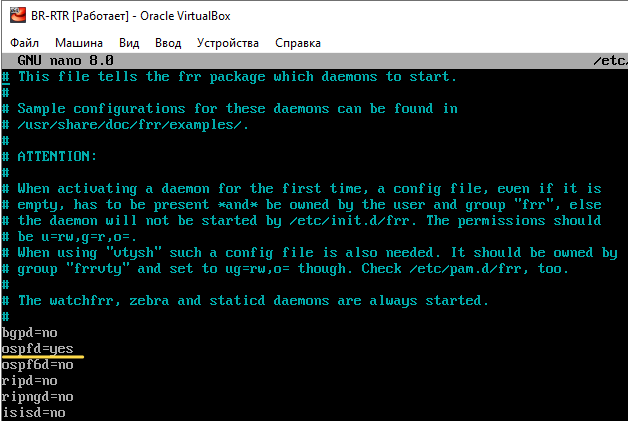
Для настройки внутренней динамической маршрутизации для IPv4 используем протокол OSPFv2. Для настройки OSPF необходимо включить соответствующий демон в конфигурации /etc/frr/daemons
В конфигурационном файле /etc/frr/daemons необходимо активировать выбранный протокол для дальнейшей реализации его настройки:
Включаем и добавляем в автозагрузку службу frr
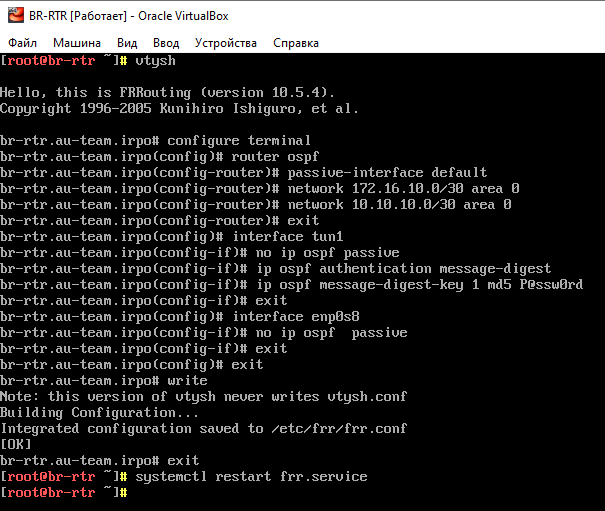
Переходим в интерфейс управление симуляцией FRR при помощи vtysh (аналог cisco)
Входим в режим глобальной конфигурации
Переходим в режим конфигурации OSPFv2
Переводим все интерфейсы в пассивный режим
Объявляем сети:
- сеть между
BR-RTRиBR-FW - сеть
GRE-туннеля
Выходим из режима конфигурации OSPFv2
Переходим в режим конфигурирования интерфейса tun1
Переводим интерфейс tun1 в активный режим. Разрешаем выбранный протокол только на интерфейсах ip туннеля
Включаем аутентификацию с использованием хешированного ключа md5 с паролемP@ssw0rd
Выходим из режима конфигурации интерфейса tun1
Переходим в режим конфигурирования интерфейса enp0s8( интерфейс BR-RTR смотрящий к BR-FW)
Переводим интерфейс enp0s8 в активный режим.
Выходим из режима конфигурации интерфейса enp0s8 и режима глобальной конфигурации
Сохраняем текущую конфигурацию
Выходим из vtysh
Настройки OSPFv2 на BR-RTR
Перезапускаем frr
¶ 7.3 Настройка протокола OSPF на BR-FW
Для установки пакетов на BR-FW необходимо выполнить пункт 8 задания, настроить динамическую трансляцию адресов на маршрутизаторе BR-RTR для доступа к сети Интернет.
Устанавливаем пакет frr
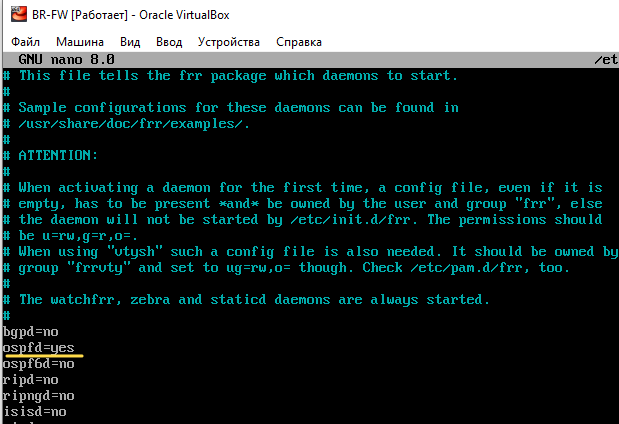
Для настройки внутренней динамической маршрутизации для IPv4 используем протокол OSPFv2. Для настройки OSPF необходимо включить соответствующий демон в конфигурации /etc/frr/daemons
В конфигурационном файле /etc/frr/daemons необходимо активировать выбранный протокол для дальнейшей реализации его настройки:
Включаем и добавляем в автозагрузку службу frr
Переходим в интерфейс управление симуляцией FRR при помощи vtysh (аналог cisco)
Входим в режим глобальной конфигурации
Переходим в режим конфигурации OSPFv2
Переводим все интерфейсы в пассивный режим
Объявляем сети:
- сеть между
BR-RTRиBR-FW - сеть между
BR-FWиBR-SRV
Выходим из режима конфигурации OSPFv2
Переходим в режим конфигурирования интерфейса enp0s3( интерфейс BR-FW смотрящий к BR-RTR)
Переводим интерфейс enp0s3 в активный режим.
Выходим из режима конфигурации интерфейса enp0s3 и режима глобальной конфигурации
Сохраняем текущую конфигурацию
Выходим из vtysh
Перезапускаем frr
Настройки OSPFv2 на BR-FW
Настройки OSPFv2 на BR-FW
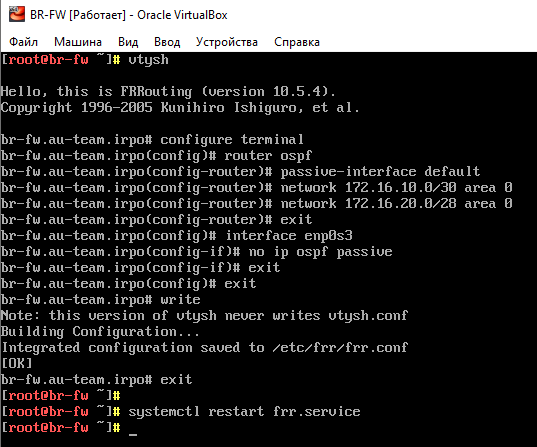
Перезапускаем frr
¶ 7.4 Проверка OSPF
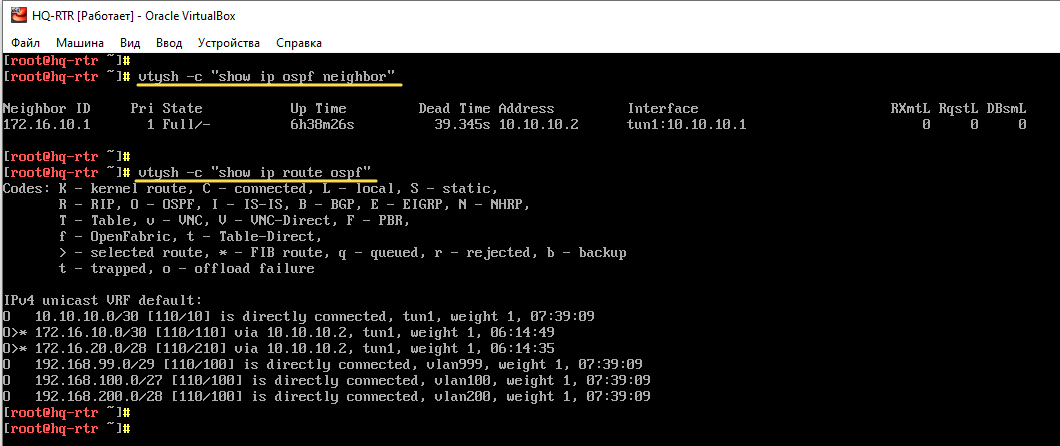
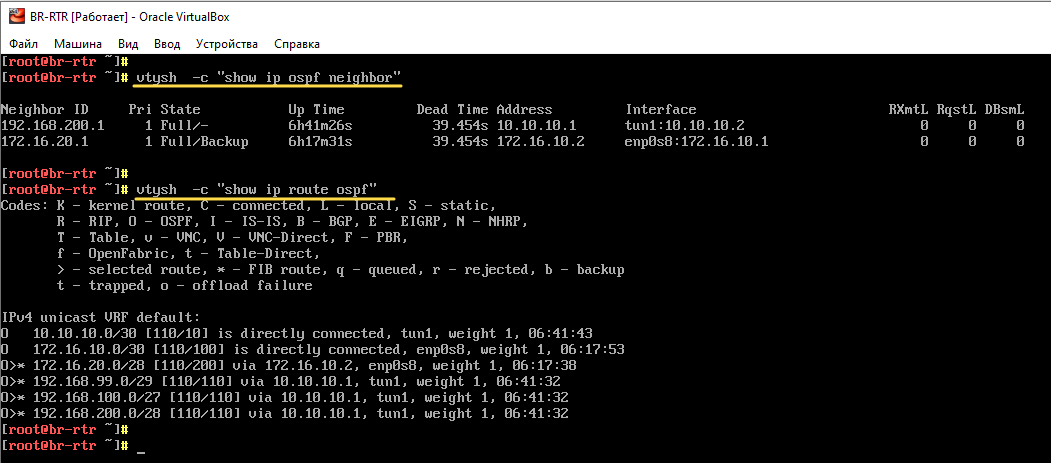
Получение информацию о соседях и маршруты, полученные от процесса OSPF (Опционально)
Получить информацию о соседях и установленных отношениях соседства.
Показать маршруты, полученные от процесса OSPF.
HQ-RTR
BR-RTR
BR-FW
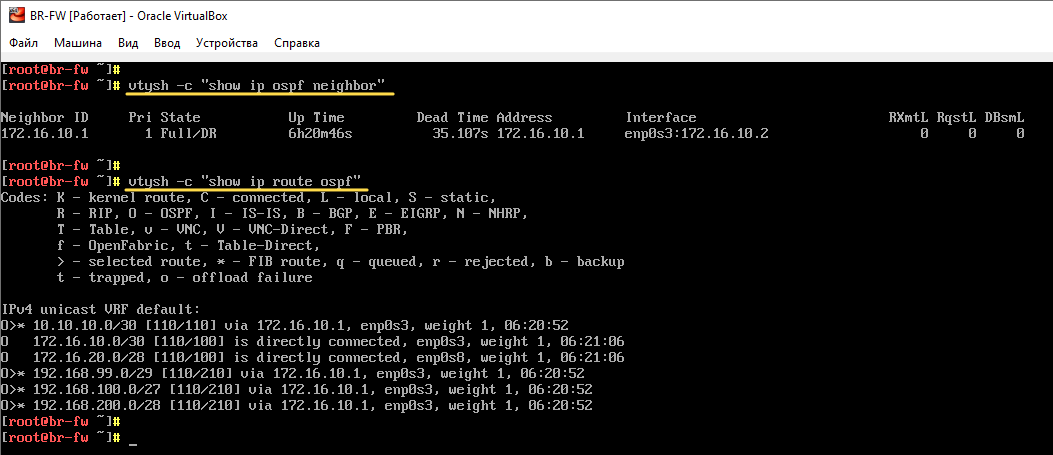
Проверяем что выбранный протокол разрешен только на интерфейсах ip туннеля
Можно проверить только после выполнения пункта 8 задания
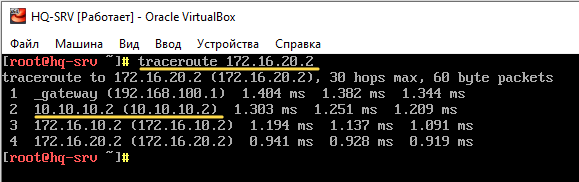
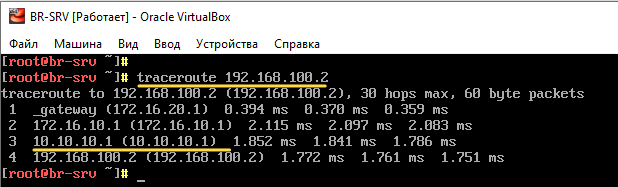
Выполняем трассировку маршрута HQ-SRV –> BR-SRV и BR-SRV –> HQ-SRV