¶ Преднастройка стенда 2 модуля
Стенд для Модуля 2 преднастроен согласно инструкции Модуля 1.
Необходимо дополнительно настроить контроллер домена samba-dc на сервере BR-SRV. .
¶ Топология стенда
Стенд реализован в VirtualBox
¶ Дополнительная настройка Bind на HQ-SRV
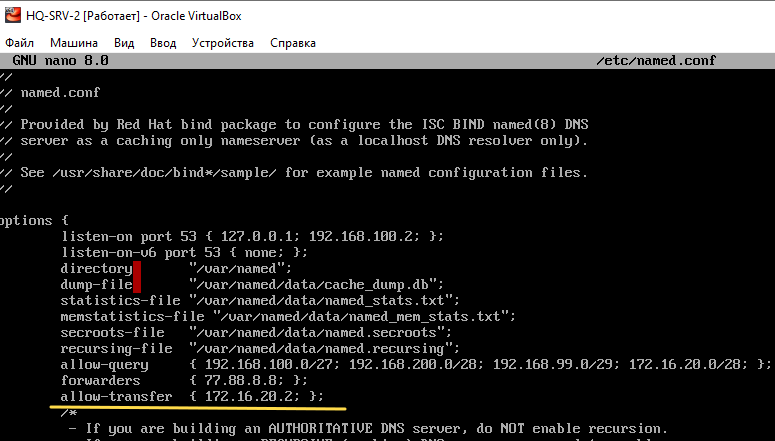
На HQ-SRV открываем конфигурационный файл DNS сервера /etc/named.conf
и дописываем строчку
где:
Allow-transfer — директива в DNS-сервере BIND, которая указывает список серверов, которым разрешено брать зону с сервера. Обычно в этом параметре указывают вторичные (slave) серверы
172.16.20.2 - IP адрес BR-SRV
Перезагружаем службу named
¶ Установка сервера SAMBA DC на BR-SRV
Устанавливаем Samba и Kerberos
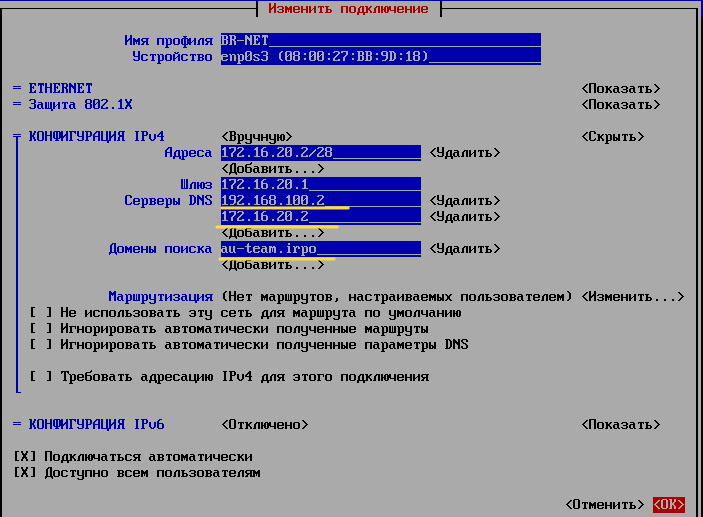
Вносим изменения в настройки сетевого интерфейса BR-SRV в конфигурации IPv4
- IP-адрес первого DNS-сервера – IP-адрес HQ-SRV
- IP-адрес второго DNS-сервера – IP-адрес создаваемого контроллера домена (BR-SRV)
- Указываем Домен поиска – au-team.irpo
Для удобства и сокращения времени выполнения данного задания можно подключиться с
HQ-CLIкBR-SRVпоSSH. И произвести выполнения задания согласно Базе Знаний РЕД ОС (используем ctrl+c ctrl+v)
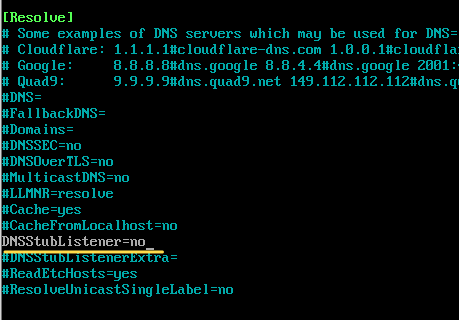
Отключаем DNS-службы systemd-resolved в файле /etc/systemd/resolved.conf
Чтобы избежать конфликтов systemd-resolved с Samba DNS, нужно отключить DNSStubListener
Устанавливаем параметр DNSStubListener в значение no, отключив прослушивание systemd-resolved на порту 53.
Перезапускаем systemd-resolved и NetworkManager
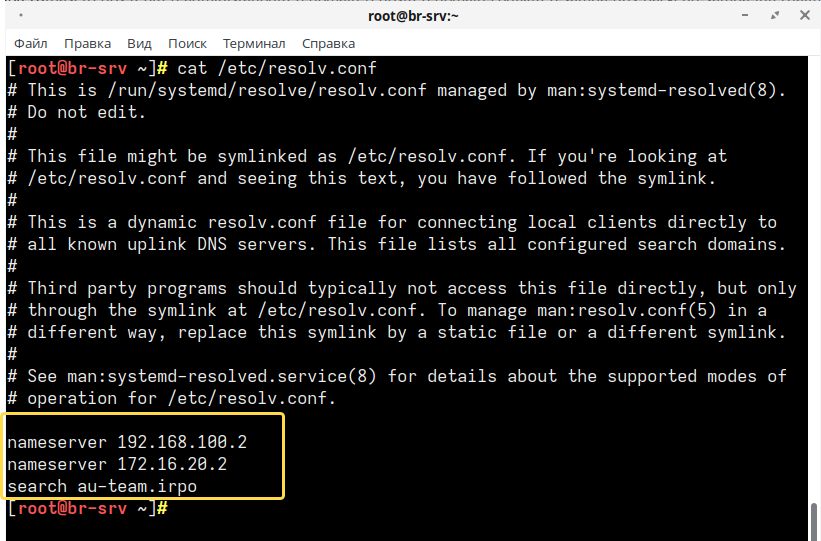
Проверяем изменения в настройках
В выводе должен быть указан адрес, отличающийся от 127.0.0.53 и Домен поиска (search)
¶ Создание домена под управлением Samba DC
Переименовываем файл /etc/samba/smb.conf, он будет создан в процессе выполнения команды samba-tool
Данный файла при запуске полуавтоматической конфигурации может вызвать ошибку.
Создаем резервную копию конфигурационного файла kerberos, используемого по умолчанию
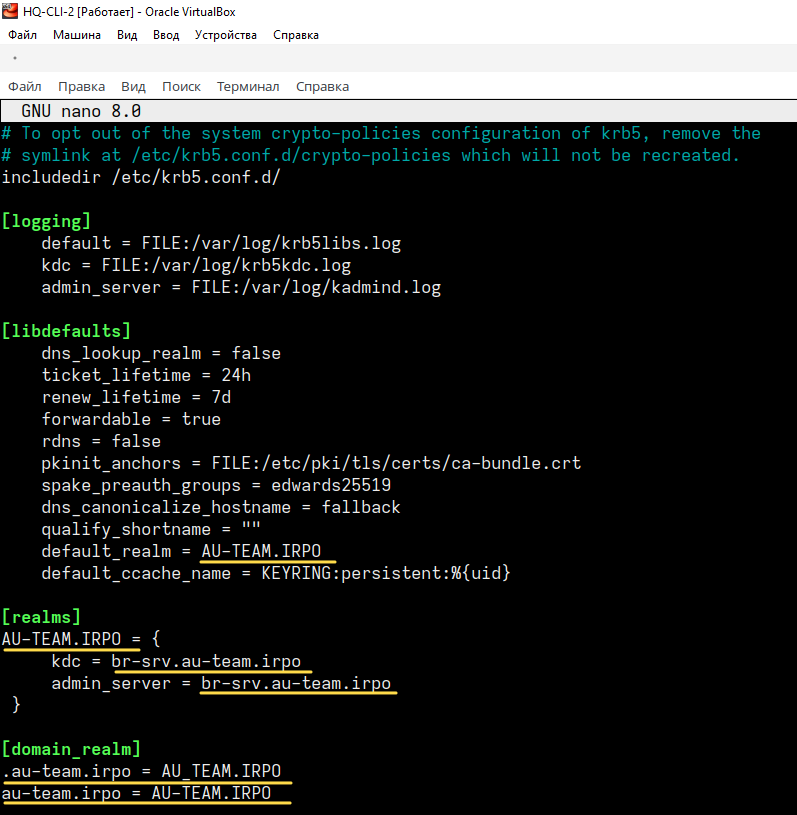
Настраиваем конфигурацию Kerberos /etc/krb5.conf*
Данный файл приводим к следующему виду
Настройка криптографических политик Kerberos (libkrb5)
Можно оставить файл без изменений, работает (в рамках Демо экзамена)
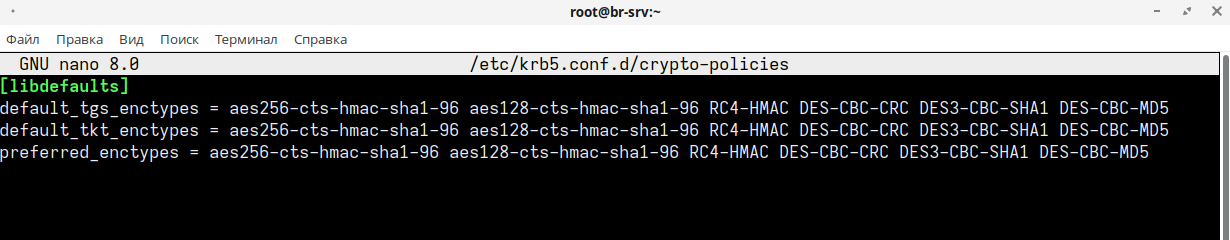
Открываем файл /etc/krb5.conf.d/crypto-policies
и приводим его содержание к следующему виду: Можно скопировать с Базы Знаний РЕД ОС
Запускаем полуавтоматическое конфигурирование сервера с помощью утилиты samba-tool
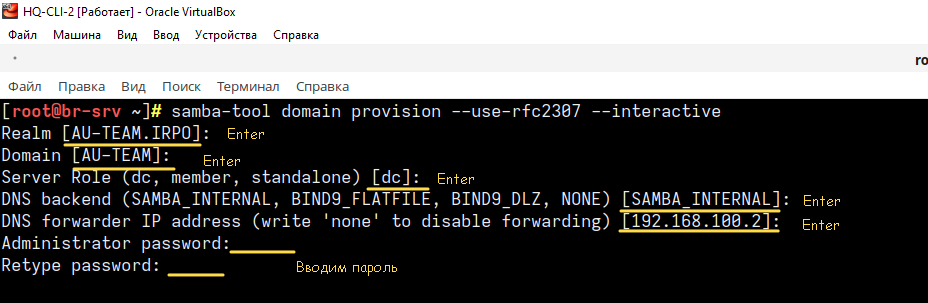
Конфигурирование в интерактивном режиме выполняется командой:
Проверяем, если автоматически подставленные значения
верные, жмемEnterи вводим пароль Администратора.
Запускаем и добавляем в автозагрузку службу samba
Проверка статуса службы
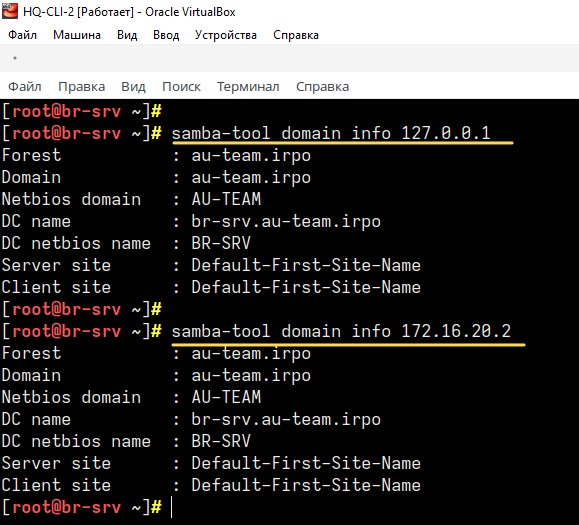
Проверяем работу домена