¶ Задание 2. Организация сетевого администрирования
Необходимо разработать и настроить инфраструктуру информационно-коммуникационной системы согласно предложенной топологии (см. Рисунок 2).
Для задания 2 используется отдельный стенд. Инструкция по настройке стенда для технических администраторов площадки в отдельном файле.
В стенде преднастроены:
- контроллер домена samba-dc на сервере BR-SRV. Контроллер домена установлен и функционирует, учётных записей компьютеров, подразделений, пользователей нет;
- IP-адреса, маски подсетей и шлюзы по умолчанию;
- сетевая трансляция адресов;
- IP туннель;
- динамическая маршрутизация;
- созданы пользователи sshuser на серверах и net_admin на маршрутизаторах, им предоставлены административные привилегии;
- порты ssh на серверах;
- DHCP-сервер;
- DNS-сервер;
- сервер HQ-SRV имеет два дополнительных накопителя размером 1ГБ;
По каждому пункту задания, требующего отчёт, составить текстовый документ, название которого должно содержать индекс пункта и краткое описание. Текстовый документ должен содержать текстовую информацию и может включать снимки экрана, кадрированные таким образом, чтобы относящаяся к выполнению задания информация на снимках была читаемой.
Итоговый отчет по окончании работы следует сохранить на диске рабочего места и задать имя файла - ФамилияУчастникаЗадание2 без учёта расширения.
Рисунок 2. Топология сети
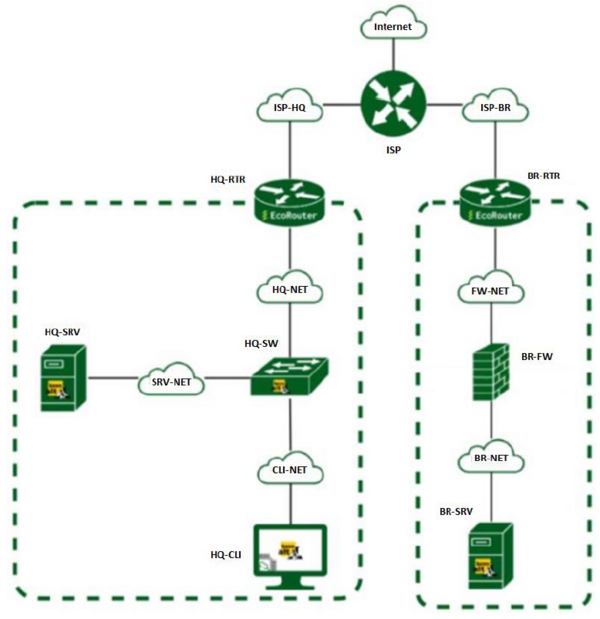
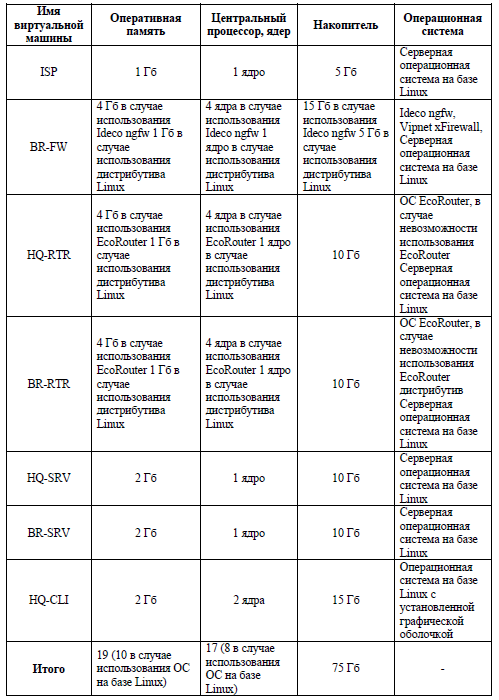
Таблица 4
Задание 2
1. Настройте установленный контроллер домена Samba DC на сервере BR-SRV:
- введите в созданный домен машину HQ-CLI;
- создайте 5 пользователей для офиса HQ: имена пользователей формата hquser№ (например hquser1, hquser2 и т.д.), политика паролей:
- Минимальная длина пароля 8 символов;
- Блокировка учётной записи после 5 неудачных попыток входа;
- создайте группу hq, введите в группу созданных пользователей;
- убедитесь, что пользователи группы hq имеют право аутентифицироваться на HQ-CLI;
- пользователи группы hq должны иметь возможность повышать привилегии для выполнения ограниченного набора команд: cat, grep, id.
Запускать другие команды с повышенными привилегиями пользователи группы права не имеют;
2. Сконфигурируйте файловое хранилище на сервере HQ-SRV:
- при помощи двух подключенных к серверу дополнительных дисков размером 1 Гб сконфигурируйте дисковый массив уровня 0;
- имя устройства — md0, при необходимости конфигурация массива размещается в файле /etc/mdadm.conf;
- создайте и отформатируйте раздел, в качестве файловой системы используйте ext4;
- обеспечьте автоматическое монтирование в папку /raid;
3. Настройте сервер сетевой файловой системы (nfs) на HQ-SRV:
- в качестве папки общего доступа выберите /raid/nfs, доступ для чтения и записи исключительно для сети в сторону HQ-CLI;
- на HQ-CLI настройте автомонтирование в папку /mnt/nfs;
- основные параметры сервера отметьте в отчёте;
4. Настройте службу сетевого времени на базе сервиса chrony на маршрутизаторе ISP:
- вышестоящий сервер ntp на маршрутизаторе ISP - на выбор участника;
- стратум сервера - 5;
- в качестве клиентов ntp настройте: HQ-SRV, HQ-CLI, BR-RTR, BR-SRV;
5. Сконфигурируйте ansible на сервере BR-SRV:
- сформируйте файл инвентаря, в инвентарь должны входить HQ-SRV, HQ-CLI, HQ-RTR и BR-RTR;
- рабочий каталог ansible должен располагаться в /etc/ansible;
- все указанные машины должны без предупреждений и ошибок отвечать pong на команду ping в ansible посланную с BR-SRV;
6. Разверните веб-приложение в docker на сервере BR-SRV:
- средствами docker должен создаваться стек контейнеров с веб приложением и базой данных;
- используйте образы site_latest и mariadb_latest располагающиеся в директории docker в образе Additional.iso;
- в качестве docker файла используйте файл compose.yaml, который располагается в образе Additional.iso;
- приложение testapp, развёрнутое через docker, доступно для внешних подключений через порт 8080;
7. Разверните веб-приложение на сервере HQ-SRV:
- используйте веб-сервер apache;
- в качестве системы управления базами данных используйте mariadb;
- файлы веб приложения и дамп базы данных находятся в директории web образа Additional.iso;
- выполните импорт схемы и данных из файла dump.sql в базу данных webdb;
- создайте пользователя web с паролем P@ssw0rd и предоставьте ему права доступа к этой базе данных;
- файлы index.php и файл logo.png скопируйте в корневой каталог сайта;
- в файле index.php укажите правильные учётные данные для подключения к БД;
- запустите веб сервер и убедитесь в работоспособности приложения;
- основные параметры отметьте в отчёте;
8. На маршрутизаторах сконфигурируйте статическую трансляцию портов:
- пробросьте порт 8080 в порт приложения testapp BR-SRV на маршрутизаторе BR-RTR, для обеспечения работы приложения testapp извне;
- пробросьте порт 8080 в порт веб приложения на HQ-SRV на маршрутизаторе HQ-RTR, для обеспечения работы веб приложения извне;
- пробросьте порт 2027 на маршрутизаторе HQ-RTR в порт 2027 сервера HQ-SRV, для подключения к серверу по протоколу ssh из внешних сетей;
- пробросьте порт 2027 на маршрутизаторе BR-RTR в порт 2027 сервера BR-SRV, для подключения к серверу по протоколу ssh из внешних сетей;
9. Удобным способом установите приложение Яндекс Браузер на HQ-CLI
- установку браузера отметьте в отчёте