¶ Задание 1. Настройка сетевой инфраструктуры
Необходимо разработать и настроить инфраструктуру информационно-коммуникационной системы согласно предложенной топологии (см. Рисунок 1).
Задание включает базовую настройку устройств:
- присвоение имен устройствам;
- расчет IP-адресации;
- настройку коммутации и маршрутизации;
В ходе проектирования и настройки сетевой инфраструктуры следует вести отчет о своих действиях, включая таблицы и схемы, предусмотренные в задании.
По каждому пункту задания, требующего отчёт, составить текстовый документ, название которого должно содержать индекс пункта и краткое описание. Текстовый документ должен содержать текстовую информацию и может включать снимки экрана, кадрированные таким образом, чтобы относящаяся к выполнению задания информация на снимках была читаемой.
Итоговый отчет по окончании работы следует сохранить на диске рабочего места и задать имя файла - ФамилияУчастникаЗадание1 без учёта расширения.
Рисунок 1. Топология сети
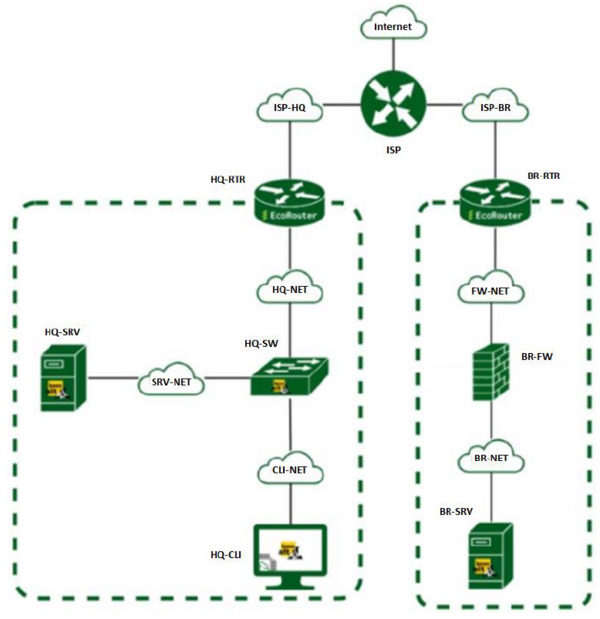
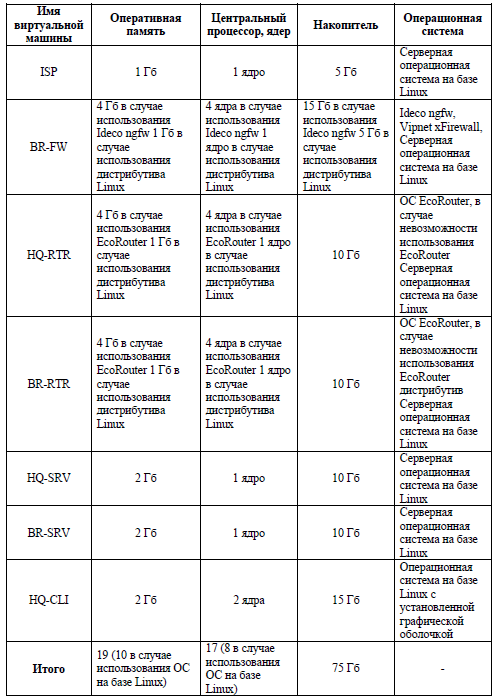
Таблица 1
Задание 1
1. Произведите базовую настройку устройств:
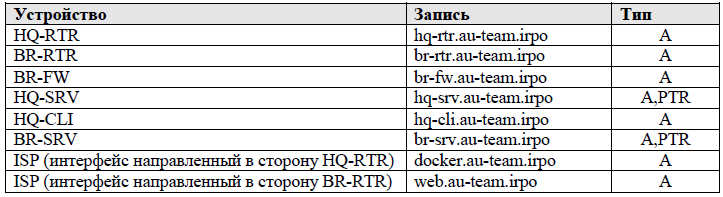
- настройте имена устройств согласно топологии. Используйте полное доменное имя, используйте таблицу 3 поле Запись;
- на всех устройствах необходимо сконфигурировать IPv4:
- ip-адрес должен быть из приватного диапазона;
- локальная сеть в сторону HQ-SRV(VLAN 100) необходимо выделить сеть размером не более 32;
- локальная сеть в сторону HQ-CLI(VLAN 200) необходимо выделить сеть размером не более 16 адресов;
- локальная сеть для управления (VLAN 999) необходимо выделить сеть размером не более 8;
- между BR-FW и BR-RTR настройте сеть с минимально возможной маской подсети;
- в локальной сети в сторону BR-SRV необходимо выделить сеть из сети размером не более 16 адресов:
- сведения об адресах занесите в таблицу 2, в качестве примера используйте Приложение 3;
2. Настройте доступ к сети Интернет, на маршрутизаторе ISP:
- настройте адресацию на интерфейсах:
- интерфейс, подключенный к магистральному провайдеру, получает адрес по DHCP;
- настройте маршрут по умолчанию, dns сервер, если это необходимо;
- настройте интерфейс, в сторону HQ-RTR, интерфейс подключен к сети 172.16.1.0/28;
- настройте интерфейс, в сторону BR-RTR, интерфейс подключен к сети 172.16.2.0/28;
- на ISP настройте динамическую сетевую трансляцию портов для доступа к сети Интернет HQ-RTR и BR-RTR;
3. Создайте локальные учетные записи на серверах HQ-SRV и BR-SRV:
- создайте пользователя sshuser:
- пароль P@ssw0rd;
- идентификатор пользователя 2027;
- пользователь sshuser должен иметь возможность запускать sudo без ввода пароля;
- создайте пользователя net_admin на маршрутизаторах HQ-RTR и BR-RTR:
- пароль P@ssw0rd;
- при настройке ОС на базе Linux, запускать sudo без ввода пароля;
- при настройке ОС отличных от Linux пользователь должен обладать максимальными привилегиями;
4. Настройте коммутацию в сегменте HQ следующим образом:
- трафик HQ-SRV должен принадлежать VLAN 100;
- трафик HQ-CLI должен принадлежать VLAN 200;
- предусмотреть возможность передачи трафика управления в VLAN 999;
- реализовать на HQ-RTR маршрутизацию трафика всех указанных VLAN с использованием одного сетевого - адаптера ВМ/физического порта;
- сведения о настройке коммутации внесите в отчёт;
5. Настройте безопасный удаленный доступ на серверах HQ-SRV и BR-SRV:
- для подключения используйте порт 2027:
- разрешите подключения исключительно пользователю sshuser;
- ограничьте количество попыток входа до двух;
- настройте баннер «Authorized access only»;
6. Между офисами HQ и BR, на маршрутизаторах HQ-RTR и BR-RTR необходимо сконфигурировать ip туннель:
- используйте протокол GRE;
- в качестве сетевого диапазона используйте сеть 10.10.10.0/24;
- для туннеля используйте минимально возможную маску подсети;
- сведения о туннеле занесите в отчёт;
7. Обеспечьте динамическую маршрутизацию на маршрутизаторах HQ-RTR и BR-RTR и межсетевом экране BR-FW:
- сети одного офиса должны быть доступны из другого офиса и наоборот:
- разрешите выбранный протокол только на интерфейсах туннеля на HQ-RTR и BR-RTR, на BR-FW используйте в OSPF только интерфейс в строну BR-RTR;
- используйте OSPF для маршрутизации;
- используйте аутентификацию в OSPF на маршрутизаторах HQ-RTR и BR-RTR;
- в качестве пароля используйте P@ssw0rd;
- пароль должен передаваться с использованием хешированного ключа MD5;
- сведения о настройке и защите протокола занесите в отчёт;
8. Настройка динамической трансляции адресов на маршрутизаторах HQ-RTR и BR-RTR:
- настройте динамическую трансляцию адресов для обоих офисов в сторону ISP, все устройства в офисах должны иметь доступ к сети Интернет
9. Настройте протокол динамической конфигурации хостов для сети в сторону HQ-CLI:
- настройте нужную подсеть;
- в качестве сервера DHCP выступает маршрутизатор HQ-RTR;
- клиентом является машина HQ-CLI;
- исключите из выдачи адрес маршрутизатора; • адрес шлюза по умолчанию — адрес маршрутизатора HQ-RTR;
- адрес DNS-сервера для машины HQ-CLI — адрес сервера HQ-SRV;
- DNS-суффикс — au-team.irpo;
- сведения о настройке протокола занесите в отчёт;
10. Настройте инфраструктуру разрешения доменных имён для офисов HQ и BR:
- основной DNS-сервер реализован на HQ-SRV;
- сервер должен обеспечивать разрешение имён в сетевые адреса устройств и обратно в соответствии с таблицей 3;
- в качестве DNS сервера пересылки используйте любой общедоступный DNS сервер (77.88.8.7, 77.88.8.3 или другие);
11. Настройте часовой пояс на всех устройствах (за исключением виртуального коммутатора, в случае его использования) согласно месту проведения экзамена
- на всех устройствах (за исключением HQ-SW) выполните настройку часового пояса согласно месту проведения экзамена;
Таблица 2
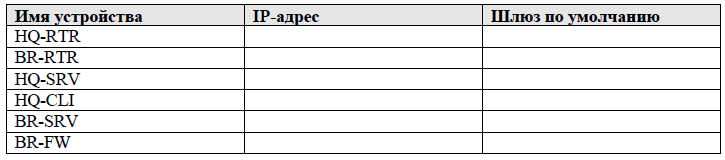
Таблица 3