¶ Задание 3. Эксплуатация объектов сетевой инфраструктуры
Необходимо разработать и настроить инфраструктуру информационно-коммуникационной системы согласно предложенной топологии (см. Рисунок 3).
Задание 3 содержит создание пользователей с помощью сценария, развёртывание и настройку центра сертификации, выдачу сертификатов веб серверам для шифрования трафика, принт-сервера, сервера логирования и мониторинга, автоматизации на основе инфраструктуры открытых ключей, настройку защиты протокола ssh от перебора, настройку программного обеспечения для создания архивных копий.
В ходе проектирования и настройки сетевой инфраструктуры следует заносить записи в отчет о своих действиях, когда это требуется в задании. Отчет по окончании работы следует сохранить на диске рабочего места и задать имя файла без учёта расширения - ФамилияУчастникаЗадание3.
Рисунок 3. Топология сети
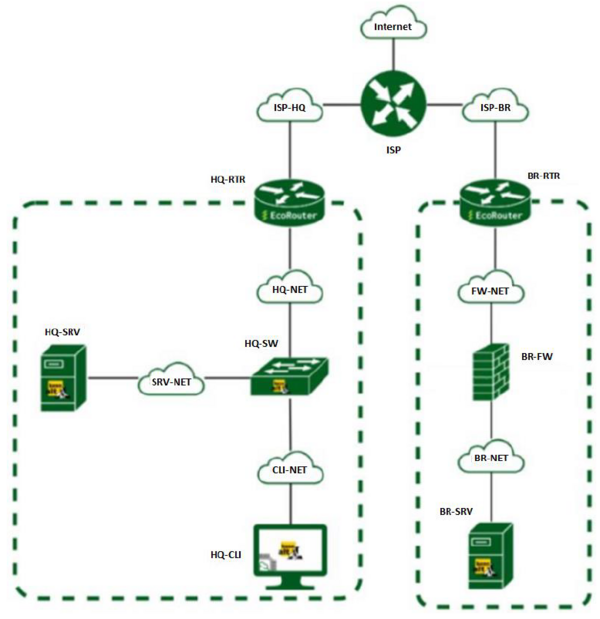
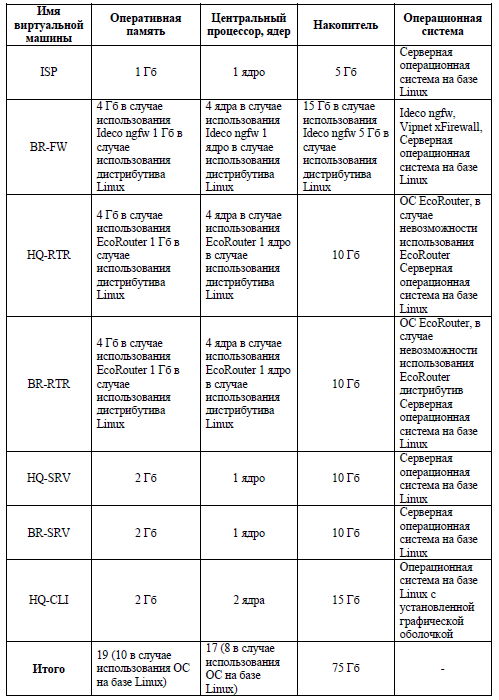
Таблица 5
Задание 3
1. Выполните импорт пользователей в домен au-team.irpo:
- скрипт import.sh располагается в корневой директории в образе Additional.iso;
- в качестве файла источника выберите файл users.csv располагающийся в образе Additional.iso;
- пользователи должны быть импортированы со своими паролями и другими атрибутами;
- убедитесь, что импортированные пользователи могут войти на машину HQ-CLI;
2. Настройте обратный прокси-сервер на маршрутизаторе ISP:
- при обращении по доменному имени web.au-team.irpo у клиента должно открываться веб приложение на HQ-SRV;
- при обращении по доменному имени docker.au-team.irpo клиента должно открываться веб приложение testapp;
3. На маршрутизаторе ISP настройте web-based аутентификацию:
- при обращении к сайту web.au-team.irpo клиенту должно быть предложено ввести аутентификационные данные:
- в качестве логина для аутентификации выберите WEB с паролем P@ssw0rd;
- при успешной аутентификации клиент должен перейти на веб сайт;
4. Выполните настройку центра сертификации на базе HQ-SRV:
- рекомендуется использовать отечественные алгоритмы шифрования;
- сертификаты выдаются на 30 дней;
- обеспечьте доверие сертификату для HQ-CLI;
- выдайте сертификаты веб серверам;
- перенастройте ранее настроенный реверсивный прокси на протокол https;
- при обращении к веб серверам https://web.au-team.irpo и https://docker.au-team.irpo у браузера клиента не должно возникать предупреждений;
5. На сервере HQ-SRV необходимо настроить утилиту atop для сбора информации о состоянии сервера:
- установите и настройте утилиту atop;
- сервис должен иметь возможность вести непрерывный мониторинг состояния сервера (процессор, оперативная память, дисковые операции, сетевые подключения) с интервалом сбора данных 7 минут;
6. Настройте принт-сервер cups на сервере HQ-SRV:
- опубликуйте виртуальный pdf-принтер;
- на клиенте HQ-CLI подключите виртуальный принтер как принтер по умолчанию;
7. Реализуйте механизм инвентаризации машин HQ-SRV и HQ-CLI через Ansible на BR-SRV:
- плейбук должен собирать информацию о рабочих местах:
- имя компьютера;
- IP-адрес компьютера;
- плейбук должен быть размещен в директории /etc/ansible, отчёты в поддиректории PC-INFO, в формате .yml. Файлы должны называется именем компьютера, который был инвентаризирован;
- файл плейбука располагается в образе Additional.iso в директории playbook;
8. На HQ-SRV настройте программное обеспечение fail2ban для защиты ssh:
- укажите порт ssh;
- при 3 неуспешных авторизациях адрес атакующего попадает в бан;
- бан производится на 1 минуту;
9. Настройка резервного копирования директории сервера HQ-SRV:
- на HQ-SRV развернуть программное обеспечение для резервного копирования и восстановления данных с защитой от вирусов-шифровальщиков;
- в качестве решения рекомендуется использовать программное обеспечение Кибер Бэкап версии 18 или аналог, совпадающий по функционалу;
- настройте подразделение irpo;
- настройте пользователя с правами администратора, имя пользователя irpoadmin, пароль P@ssw0rd;
- установите на HQ-CLI агент с функциями узла хранилища и подключите его к серверу управления;
- на узле хранилища HQ-CLI создайте директорию /backup и выберите её в качестве устройства хранения;
- создайте план резервного копирования для сервера HQ-SRV:
- план для резервного копирования директории /etc и всех её поддиректорий;
- выполните резервное копирование директории /etc и всех её поддиректорий сервера HQ-SRV на узел хранения HQ-CLI;