¶ Задание
8. На маршрутизаторах сконфигурируйте статическую трансляцию портов:
- пробросьте порт 8080 в порт приложения testapp BR-SRV на маршрутизаторе BR-RTR, для обеспечения работы приложения testapp извне;
- пробросьте порт 8080 в порт веб приложения на HQ-SRV на маршрутизаторе HQ-RTR, для обеспечения работы веб приложения извне;
- пробросьте порт 2027 на маршрутизаторе HQ-RTR в порт 2027 сервера HQ-SRV, для подключения к серверу по протоколу ssh из внешних сетей;
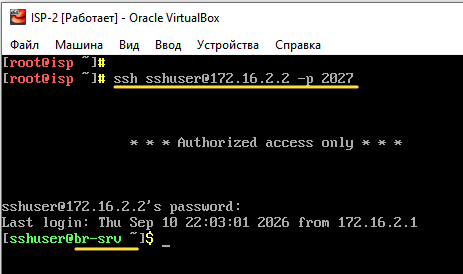
- пробросьте порт 2027 на маршрутизаторе BR-RTR в порт 2027 сервера BR-SRV, для подключения к серверу по протоколу ssh из внешних сетей;
¶ Реализация
¶ Проброс портов на HQ-RTR
Примечание
PREROUTING— предназначена для первичной обработки входящих пакетов, адресованных как непосредственно серверу, так и другим узлам сети. Сюда попадает абсолютно весь входящий трафик для дальнейшего анализа.
Добавим цепочку prerouting в начало таблицы nat в файле с правилами nftables /etc/nftable/hq-rtr.nft (создан в 1 модуле)
Открываем файл на HQ-RTR
И дописываем правила в начало таблицы
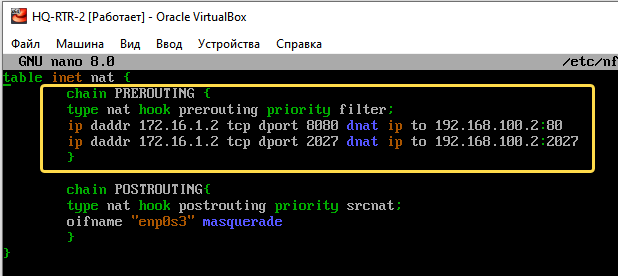
Перезагружаем nftables
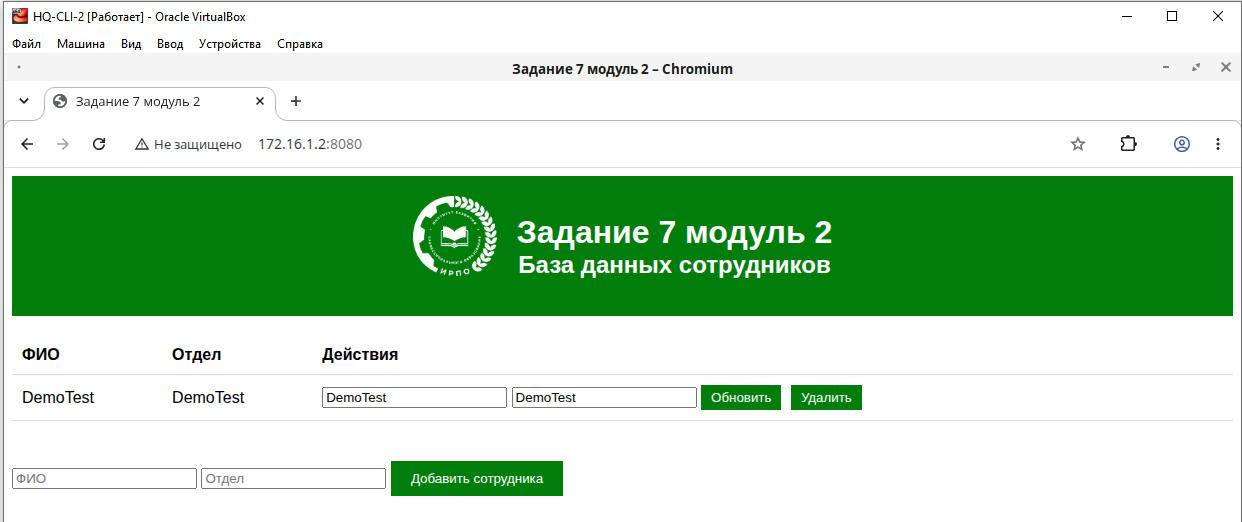
Проверяем возможность доступа к ресурсу извне. Введя на HQ-CLI IP-адрес HQ-RTR смотрящий в сторону ISP и порт 8080. (172.16.1.2:8080)
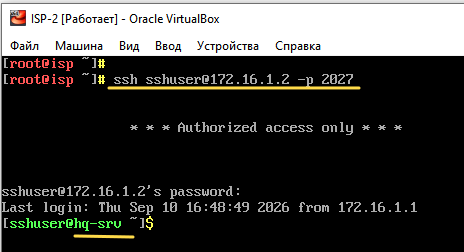
Подключаемся по SSH с ISP к HQ-SRV
¶ Проброс портов на BR-RTR
Добавим цепочку prerouting в начало таблицы nat в файле с правилами nftables /etc/nftables/br-rtr.nft (создан в 1 модуле)
Открываем файл на BR-RTR
И дописываем правила в начало таблицы
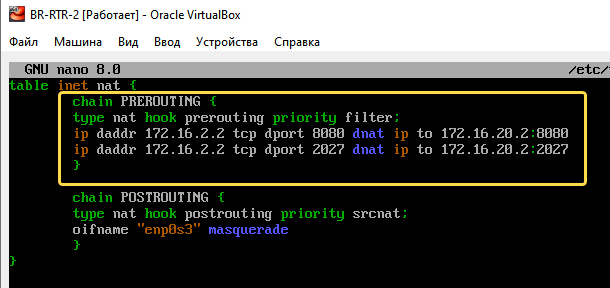
Перезагружаем nftables
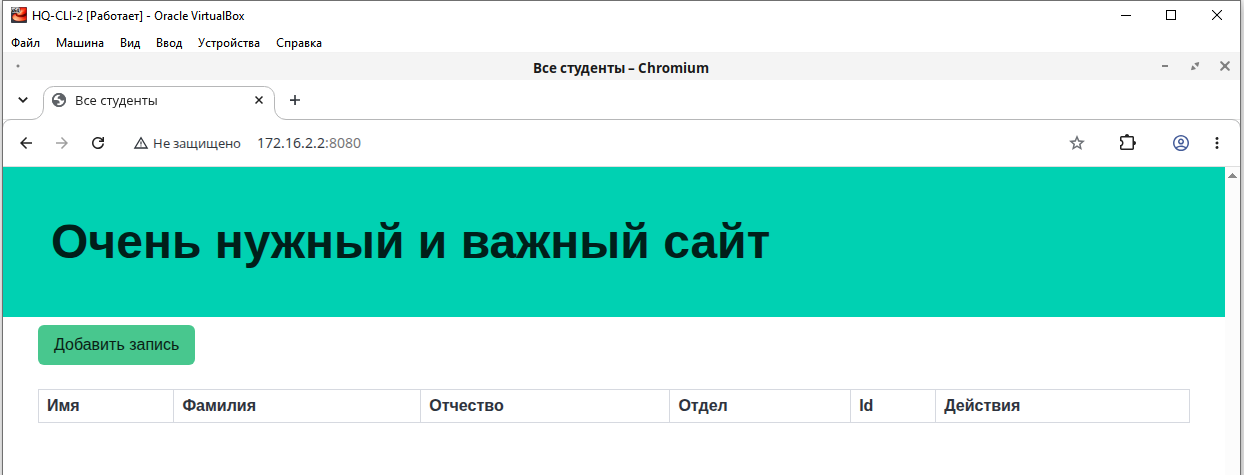
Проверяем возможность доступа к ресурсу извне. Введя на HQ-CLI IP-адрес BR-RTR смотрящий в сторону ISP и порт 8080. (172.16.2.2:8080)
Подключаемся по SSH с ISP к BR-SRV