¶ Задание
1. Настройте установленный контроллер домена Samba DC на сервере BR-SRV:
- введите в созданный домен машину HQ-CLI;
- создайте 5 пользователей для офиса HQ: имена пользователей формата hquser№ (например hquser1, hquser2 и т.д.), политика паролей:
- Минимальная длина пароля 8 символов;
- Блокировка учётной записи после 5 неудачных попыток входа;
- создайте группу hq, введите в группу созданных пользователей;
- убедитесь, что пользователи группы hq имеют право аутентифицироваться на HQ-CLI;
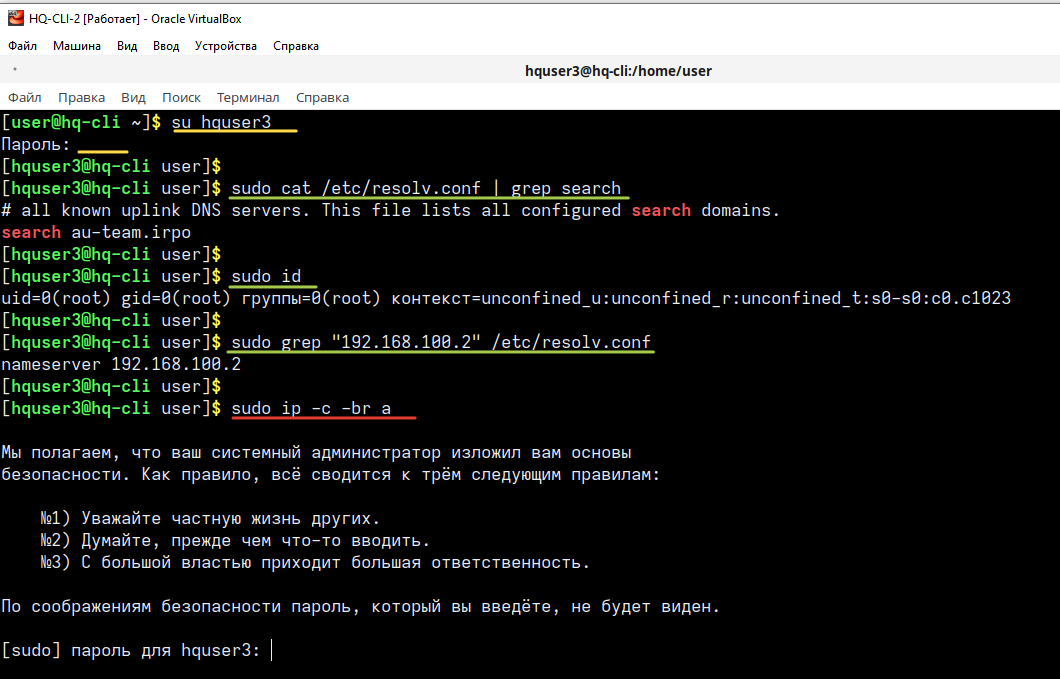
- пользователи группы hq должны иметь возможность повышать привилегии для выполнения ограниченного набора команд: cat, grep, id. Запускать другие команды с повышенными привилегиями пользователи группы права не имеют;
¶ Реализация
¶ Ввод клиента HQ-CLI в домен
Виртуальная машина HQ-CLI
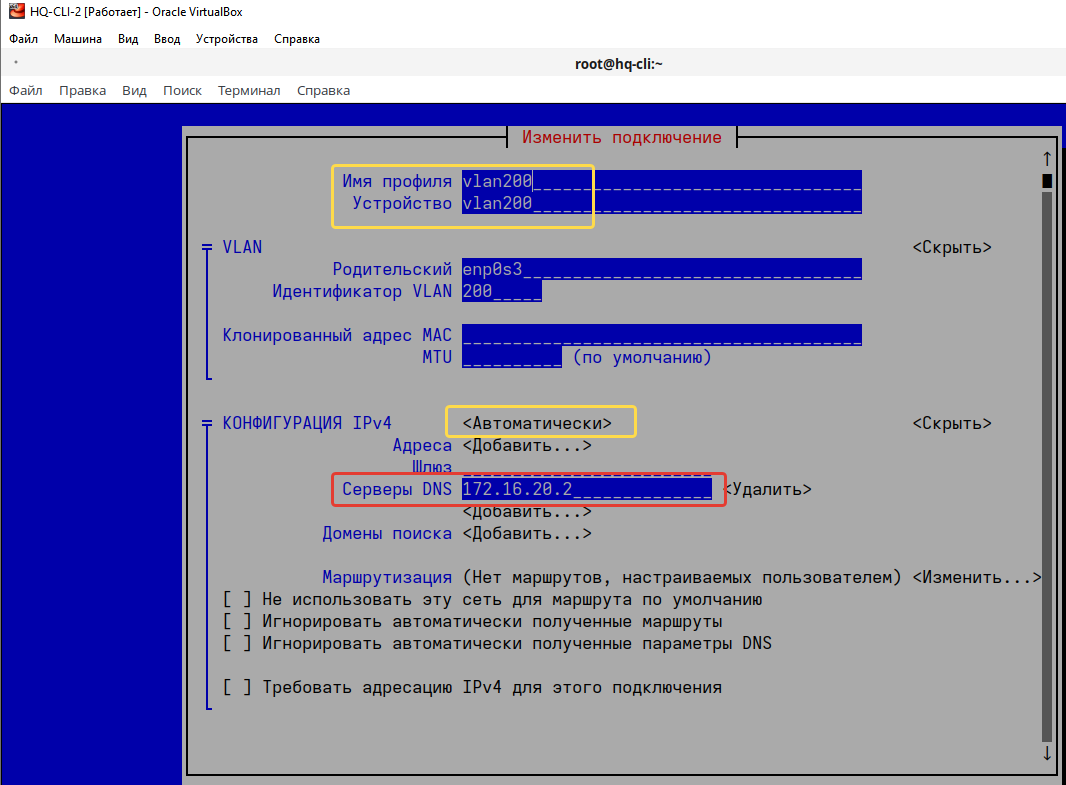
В настройке сетевого интерфейса HQ-CLI (VLAN200) добавляем Дополнительные серверы DNS – прописав IP адрес BR-SRV и Перезапускаем интерфейс
В терминале HQ-CLI запускаем скрипт join-to-domain с привилегиями суперпользователя
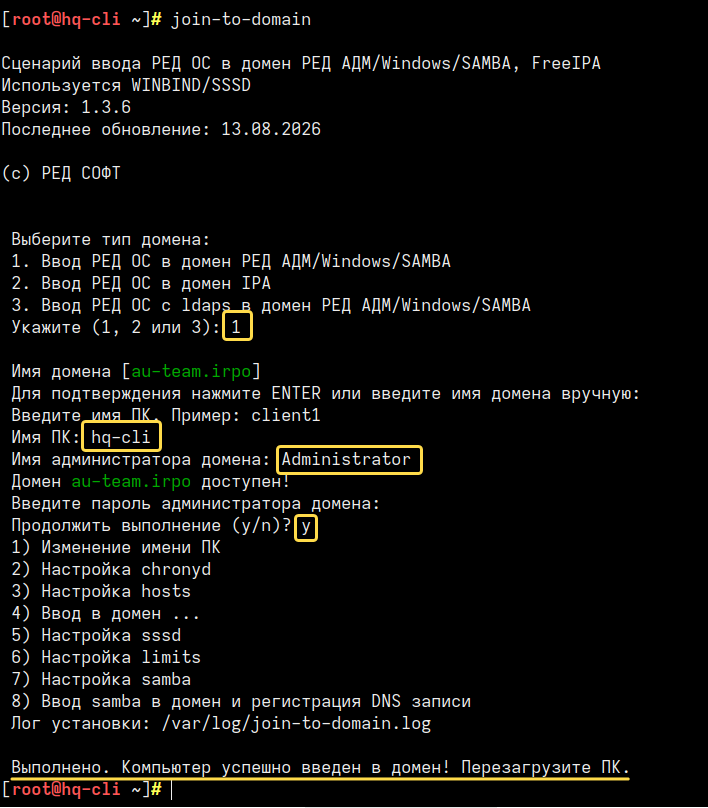
Вводим пароль, который вводили при настройке домена через samba-tool
Перезагружаем HQ-CLI
¶ Добавление пользователей
Виртуальная машина BR-SRV
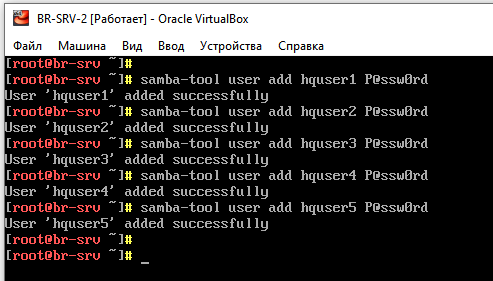
Создаем 5 пользователей
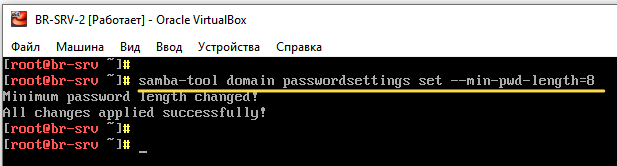
Задаем минимальную длину пароля
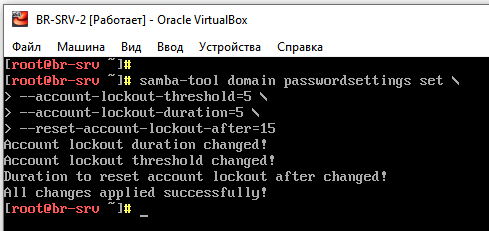
Блокировка учётной записи
где
--account-lockout-threshold=5— количество неудачных попыток, после которых происходит блокировка--account-lockout-duration=5— продолжительность блокировки в минутах--reset-account-lockout-after=15— период в минутах, по истечении которого счётчик неудачных попыток сбрасывается автоматически
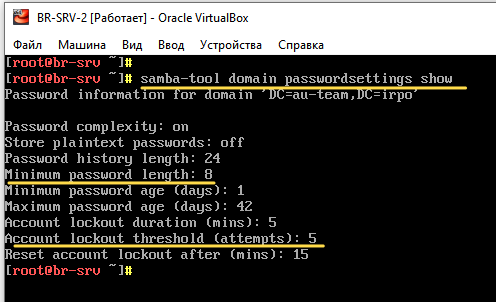
Просмотр текущих настроек глобальной парольной политики домена
¶ Создание группы
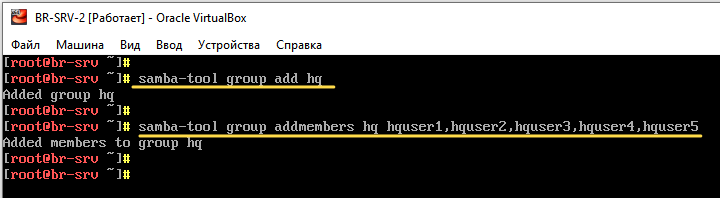
Создаем группу hq и добавляем в нее созданных пользователей
Вывод списка пользователей Samba DC
Вывод пользователей группы
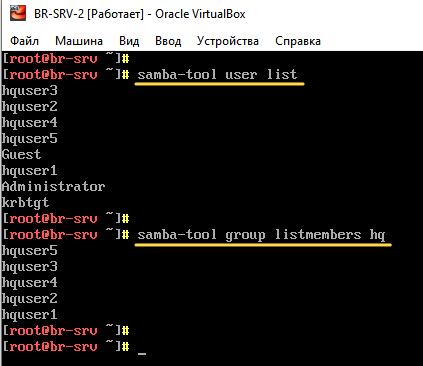
¶ Привилегии для выполнения набора команд
Виртуальная машина HQ-CLI
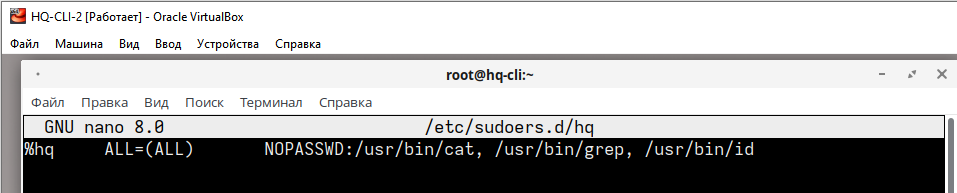
Создаем файл /etc/sudoers.d/hq на HQ-CLI
В данном файле создаем записи прав sudo для пользователей группы hq:
Повышение привилегий с вводом пароля
Повышения привилегий без ввода пароля
где
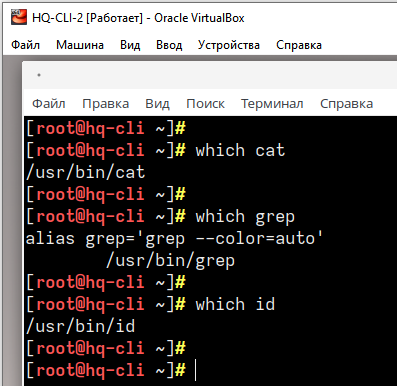
/usr/bin/cat, /usr/bin/grep, /usr/bin/id - полный путь к запускаемым командам
Проверяем
Нахождение полного пути к команде
Which в Linux — это утилита для нахождения местоположения исполняемых файлов. Она анализирует пути, указанные в переменной окружения PATH, и возвращает путь к первому найденному файлу, соответствующему запрошенному имени.